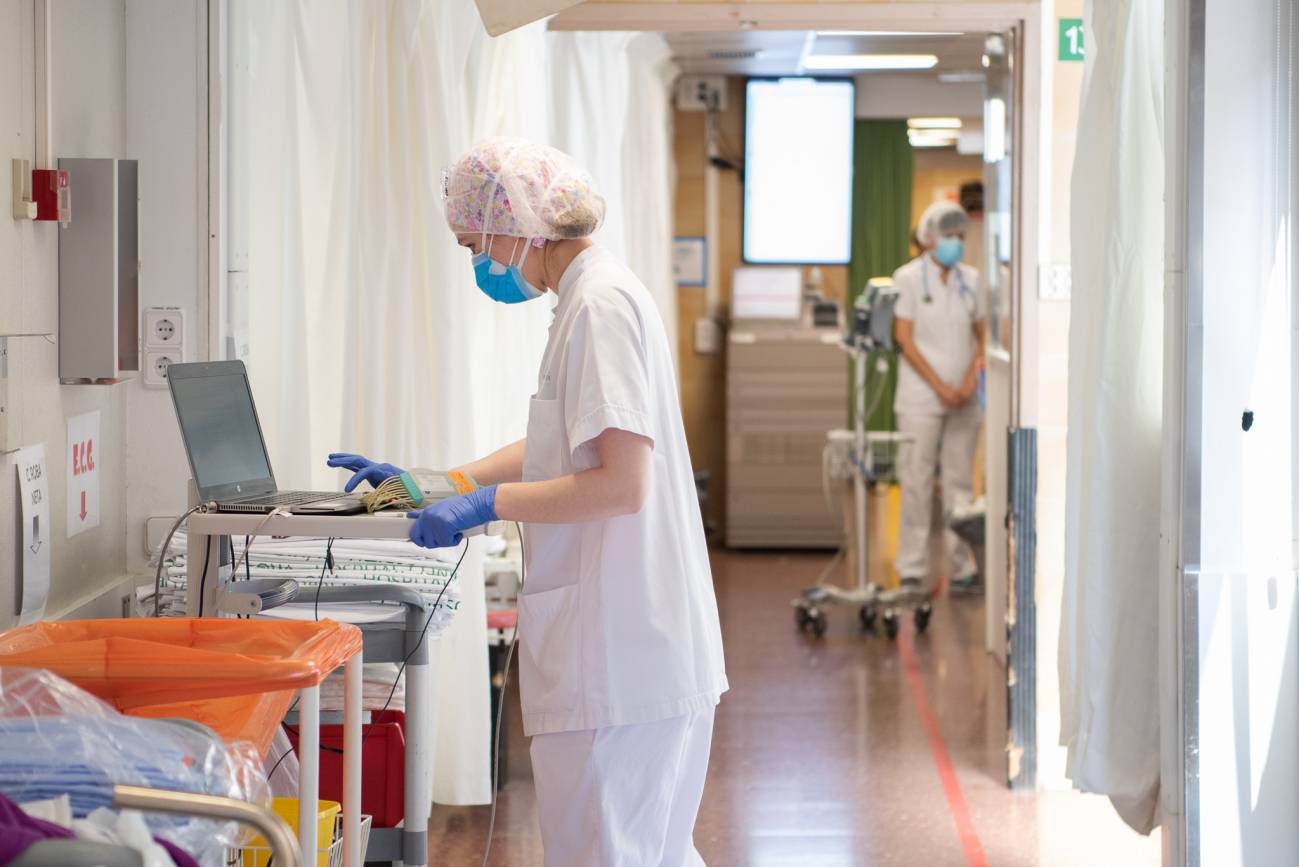
Todos podemos acabar siendo pacientes. A veces se olvida, quizá porque es más cómodo hablar de hospitales, equipos médicos o presupuestos como si fueran asuntos ajenos. Pero no lo son. La seguridad del paciente empieza mucho antes de una intervención y no depende solo del médico que atiende. También cuenta el mantenimiento de una máquina, la limpieza de una sala, la actualización de un software, la comunicación entre turnos y la capacidad de reconocer un error antes de que haga daño.
España acaba de fijar una nueva Estrategia de Seguridad del Paciente del Sistema Nacional de Salud para el periodo 2025-2035. Sobre el papel, busca reducir daños evitables y crear una forma común de trabajar en todo el sistema. La parte difícil, como casi siempre, no está en escribir la estrategia, sino en llevarla al día a día de hospitales, centros de salud, servicios de urgencias, unidades de salud mental y residencias. Ahí es donde se ve si una política sirve o se queda en un documento más.
Andalucía lleva años trabajando en esa dirección. El Sistema Sanitario Público Andaluz cuenta desde 2008 con un sistema propio de notificación de incidentes, notificASP, renovado en profundidad en 2023 con una tecnología actualizada y dos formularios diferenciados: uno para profesionales y otro para la ciudadanía. En 2021, cuando los datos son más completos, el sistema recibió 4 310 notificaciones, una media de casi doce avisos al día. Más del 63% de los incidentes notificados por profesionales no llegaron a producir daño al paciente; se trataba de riesgos detectados antes de convertirse en un problema real. Que el número de notificaciones crezca no significa que los hospitales andaluces sean más inseguros. Significa que los profesionales están más entrenados para ver el riesgo antes de que ocurra. Es exactamente para lo que sirve un sistema así.
La tecnología sanitaria ayuda, y mucho. Un robot quirúrgico puede hacer menos agresiva una intervención. Un TAC o una resonancia de última generación pueden detectar antes una enfermedad. Un monitor conectado puede alertar de un cambio en las constantes de un paciente antes de que la situación se complique. Pero conviene no confundirse: una máquina nueva no hace seguro un hospital por arte de magia. Tiene que estar bien instalada, bien mantenida y bien usada. Y alguien tiene que saber qué hacer con la información que ofrece.
Lo mismo ocurre con los dispositivos que ya forman parte de la vida cotidiana. Un reloj inteligente puede detectar una arritmia. Un sistema de seguimiento en casa puede ayudar a controlar a un paciente crónico. Son avances útiles, pero su valor real aparece cuando están conectados con la atención sanitaria de verdad. Una alerta aislada sirve de poco si nadie la interpreta, si no llega al profesional adecuado o si no existe un circuito claro para actuar.
La seguridad del paciente no es una expresión técnica más. Para quien ingresa en un hospital, significa algo muy concreto: recibir tratamiento y no salir con un daño que podía haberse evitado. Una infección asociada a la atención sanitaria, una medicación equivocada, una prueba retrasada por un fallo técnico o un equipo mal calibrado no son simples incidencias. Para el paciente pueden ser más días de ingreso, más dolor, más incertidumbre. Para su familia, también.
Mantener un sistema sanitario como el español exige una cantidad enorme de recursos. El gasto sanitario público supera los 105 000 millones de euros al año, unos 2 176 euros por persona. Un día de hospitalización cuesta alrededor de 1 339 euros y en unidades especiales, como la UCI, puede llegar a 2 025. Una consulta ordinaria ronda los 68 euros; una de especialista, 249. Una colonoscopia cuesta 312 euros. En tratamientos de alta complejidad, las cifras suben rápido: 868 euros por una sesión de quimioterapia, más de 146 000 por un trasplante cardíaco o pulmonar, más de 4 076 euros en material fungible para una intervención con robot Da Vinci y 8 602 euros por un vuelo en helicóptero medicalizado.
Son números fríos, pero ayudan a entender algo que a veces se menciona poco: cuidar la seguridad también es cuidar la sostenibilidad del sistema. Cada complicación evitable tiene un coste humano, que es el primero, y después un coste económico. Más pruebas, más días de cama, más medicación, más presión sobre profesionales que ya trabajan al límite.
Por eso el mantenimiento de los equipos médicos no debería verse como un gasto incómodo que se recorta cuando aprietan los presupuestos. Un respirador, un monitor, una bomba de infusión o un equipo de diagnóstico tienen que funcionar cuando se necesitan. No «casi siempre». No «en condiciones normales». Tienen que funcionar. Ahí entran los técnicos de electromedicina, que rara vez aparecen en los discursos sobre innovación, aunque sin ellos buena parte de esa innovación se quedaría parada en una sala.
El mantenimiento también pesa en las cuentas. El Hospital Enfermera Isabel Zendal de Madrid destinó 15,27 millones de euros en 2023 a lavandería, limpieza, desinfección y mantenimiento. El contrato de mantenimiento para los doce meses siguientes ascendía a 1 977 383 euros con IVA incluido. Puede parecer una cifra más dentro de un presupuesto público, pero habla de algo básico: un hospital no se sostiene solo con médicos y tecnología puntera. Se sostiene con servicios que deben funcionar todos los días, incluso cuando nadie los mira.
A esa capa se añade otra cada vez más delicada: la ciberseguridad. Los hospitales dependen de dispositivos conectados, historiales clínicos digitales y sistemas que se comunican entre sí. Un ataque de ransomware puede bloquear agendas, retrasar pruebas, impedir el acceso a información clínica o alterar la actividad de un centro entero. Ya no se trata solo de proteger datos. En sanidad, proteger los sistemas también puede significar proteger vidas.
No es un escenario hipotético. En 2023, el Hospital Clínic de Barcelona sufrió un ataque de ransomware que bloqueó urgencias, laboratorio y farmacia, obligó a reprogramar más de 300 cirugías y dejó a más de 11 000 pacientes externos sin cita durante semanas. Los atacantes se llevaron 4,4 terabytes de datos y pidieron 4,2 millones de euros. España ocupa el segundo puesto en incidentes de ciberseguridad sanitaria de toda Europa, según la Agencia Europea de Ciberseguridad. Los ciberataques al sector sanitario mundial aumentaron un 47% en 2024, hasta alcanzar una media de más de 2 200 intentos de intrusión semanales. Manuel Jinbart, responsable de Seguridad TIC en el Servicio Andaluz de Salud, lo resume sin rodeos: «España es el segundo país del mundo que más ciberataques recibe». El SAS trabaja en colaboración con AndalucíaCERT y el Centro Criptológico Nacional para monitorizar redes e infraestructuras. No basta con tener el sistema conectado. Hay que defenderlo cada día.
La nueva estrategia insiste en aprender de los errores, notificar incidentes, implicar a los pacientes y extender la seguridad a más ámbitos asistenciales. Suena razonable. También exige algo que no siempre resulta cómodo: admitir que los fallos existen y que ocultarlos solo los hace más peligrosos. Una cultura de seguridad no se construye culpando al último profesional que tocó el proceso, sino revisando por qué el sistema permitió que el error llegara hasta ahí.
La innovación sanitaria tiene sentido cuando reduce daño, facilita el trabajo clínico y mejora la vida del paciente. Para eso no basta con comprar equipos avanzados. Hay que mantenerlos, actualizarlos, protegerlos frente a ciberataques y formar a quienes los usan. La tecnología puede ser una aliada enorme, pero solo si está dentro de un sistema que la toma en serio después de inaugurarla.
Todos somos potenciales pacientes. Esa frase puede sonar obvia, pero cambia la forma de mirar el asunto. La seguridad sanitaria no es una preocupación lejana de gestores y especialistas. Nos afecta cuando entramos en una consulta, cuando un familiar está ingresado, cuando una prueba llega a tiempo o cuando un profesional confía en que el equipo que tiene delante va a responder. Mantener todo eso cuesta dinero. No mantenerlo bien puede salir mucho más caro.